"내 코드가 아닌데, 왜 나한테 취약점이 떠?"
커밋 직전에 에이전트가 멈췄습니다. 문제는 제가 한 번도 import한 적 없는 패키지였습니다.
이 아티클의 핵심 내용 요약과 글로벌 검색·AI 엔진을 위한 테이크어웨이입니다.
✦ KR 주제: 직접 쓰지 않은 전이 의존성 때문에 발생하는 취약점 경고
✦ KR 핵심 요약: 내가 직접 추가하지 않은 전이 의존성에서 취약점이 발견되면, 내 코드를 아무리 살펴봐도 원인은 보이지 않습니다. 원문 작성자는 의존성 체인과 자동 업데이트 봇의 사각지대를 함께 짚으며, 공급망 사고의 피해자는 해당 패키지를 직접 쓴 사람만이 아니라는 점을 보여줍니다.
🌐 Global Takeaway: A vulnerability alert can point at code you never wrote, because transitive dependencies sit deep in your lockfile. Scan and trace the full dependency graph, not just the packages you added by hand.
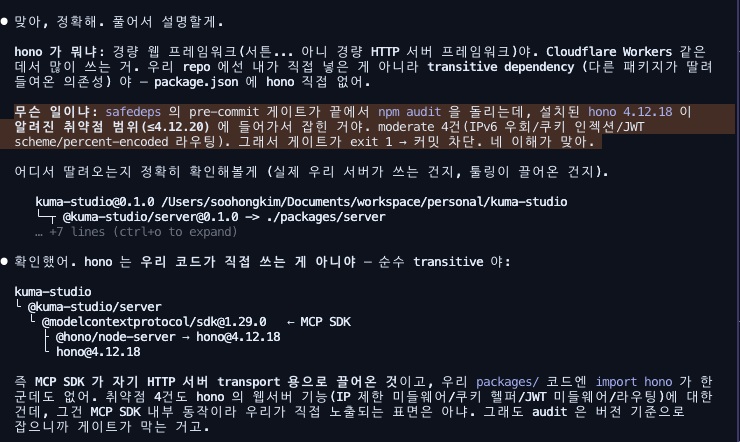
커밋을 올리기 직전, 에이전트가 작업을 멈췄습니다. 이유는 Hono라는 웹 프레임워크의 취약점이었습니다. 그런데 정작 당사자는 Hono를 쓴 기억이 없습니다. import 한 적도, 코드에 한 줄 적은 적도 없습니다. 그런데도 경고는 떴습니다. 이 글은 “내가 짠 코드가 아닌데 왜 나에게 취약점 알림이 오는가”라는 질문에서 출발합니다.
경고는 내 코드를 가리키지 않았다
원문 작성자의 설명은 단순합니다. 본인이 설치한 패키지가 어떤 패키지에 의존하고, 그 패키지가 다시 Hono에 의존하는 구조였습니다. 즉 취약점이 지적된 대상은 Hono지만, 그것을 끌어온 경로의 시작점은 작성자가 직접 추가한 패키지였습니다.
핵심은 “내가 직접 쓴 것”과 “내 프로젝트에 들어와 있는 것”이 같지 않다는 점입니다. package.json에 적힌 이름만 훑어서는 이 차이를 알 수 없습니다. 취약점 알림은 대개 패키지 이름과 버전을 알려줄 뿐, 그 패키지가 어디에서 왔는지는 별도로 추적해야 보입니다.
의존성은 왜 눈에 안 보이는가
전이 의존성이라는 사각지대
직접 의존성은 내가 명시적으로 적은 항목이라 눈에 익습니다. 문제는 그 아래 단계입니다. 내가 고른 패키지가 고른 패키지, 다시 그 패키지가 고른 패키지는 보통 잠금 파일(lockfile) 안쪽에만 흔적을 남깁니다. 버전이 올라가면서 의존 관계가 바뀌기도 하므로, 한 번 확인했다고 끝나지도 않습니다.
| 구분 | 누가 정하나 | 내가 이름을 아는가 | 확인 난이도 |
|---|---|---|---|
| 직접 의존성 | 내가 직접 추가 | 대체로 안다 | 낮음 |
| 전이 의존성 1단계 | 내가 고른 패키지 | 패키지에 따라 다름 | 중간 |
| 전이 의존성 2단계 이상 | 모르는 사이에 결정 | 대개 모른다 | 높음 |
“이런 걸 눈으로 찾는 사람? 없습니다ㅋㅋㅋ 저도 못 찾았어요.” — 원문 작성자
이 말은 게으름에 대한 변명이 아닙니다. 구조에 대한 지적입니다. 사람이 파일을 열어보는 방식으로는 수백 개 규모의 의존성 그래프를 검증할 수 없습니다. 그래서 필요한 것이 눈이 아니라 도구입니다.
자동 업데이트 봇이 놓친 이유
원문에 따르면, 깃 자동 업데이트 봇(Dependabot)이 바로 전날 밤 보안 패치 14개를 한 번에 올렸습니다. 그런데 그 목록에 Hono는 없었습니다. 작성자는 그래도 에이전트가 이 문제를 잡았다고 전합니다.
여기서 읽을 수 있는 것은 자동화의 경계입니다. 업데이트 봇은 보통 내가 관리하는 매니페스트와 그 결과를 기준으로 제안을 만듭니다. 따라서 깊은 곳에 있는 전이 의존성은 의존성 트리 조회나 잠금 파일 기반 취약점 스캔처럼 별도의 확인 수단이 필요합니다. 다만 어떤 도구가 어디까지 보는지는 도구마다 다르므로, 자신이 쓰는 도구가 실제로 어떤 범위를 검사하는지 확인해 두는 편이 안전합니다.
같은 구조의 사고 사례
원문 작성자는 비슷한 구조의 사례를 두 개 전합니다. 클로드코드가 axios를 물고 있다가 트로이 목마가 삽입된 버전에 함께 휩쓸린 일이 올해 3월, 오픈에이아이가 TanStack(react-query를 만든 곳) 공급망 웜으로 사내 기기가 뚫린 일이 올해 5월 있었다는 것입니다. 두 사례 모두 당사자가 직접 작성한 코드 때문이 아니라 의존성 때문에 생긴 일이라고 작성자는 짚습니다.
이 대목은 원문에서 전해진 내용이므로, 세부 사실관계와 영향 범위는 1차 자료로 확인하는 것이 좋습니다. 다만 공통된 교훈은 분명합니다. 공급망 사고의 피해자는 그 패키지를 직접 쓴 사람만이 아닙니다. 나와 한 단계만 연결되어 있어도 같은 경고가 내 저장소에 도착합니다.
알림을 받았을 때 확인 순서
- 알림에 적힌 패키지가 내 코드에 직접 등장하는지 먼저 확인합니다. 없다면 전이 의존성일 가능성이 큽니다.
- 의존성 트리를 출력해 그 패키지가 어떤 경로로 들어왔는지 상위 패키지를 거슬러 올라갑니다.
- 상위 패키지를 직접 관리하는지, 아니면 또 다른 패키지가 끌고 온 것인지 구분합니다.
- 수정 방법이 상위 패키지 버전 올리기인지, 하위 패키지 고정인지 판단합니다.
- 조치 후 잠금 파일이 실제로 바뀌었는지 다시 확인합니다.
이 순서의 요점은 “내 코드를 뒤지는 일”이 아니라 “유입 경로를 찾는 일”입니다. 경로를 모르면 패치도 임시방편이 되기 쉽습니다.
핵심 정리
- 취약점 알림은 내가 작성한 코드가 아니라, 내 프로젝트에 딸려 들어온 전이 의존성을 가리킬 수 있습니다.
- 원문 사례에서 Hono는 직접 추가한 적 없는 패키지였고, 의존성 체인을 타고 들어온 대상이었습니다.
- 보안 패치 14개를 올린 자동 업데이트 봇에도 Hono는 없었고, 별도 점검 수단이 문제를 잡았습니다.
- axios, TanStack 사례로 언급된 사고 역시 직접 쓴 코드가 아니라 의존성 때문에 발생한 유형으로 설명됩니다.
- 결론은 “내 코드를 더 꼼꼼히 읽자”가 아니라 “의존성 그래프를 도구로 보자”입니다.
실무 적용 포인트
- 잠금 파일을 커밋하고, 리뷰에서 의존성 변경을 코드 변경만큼 중요하게 다룹니다. 잠금 파일이 없으면 재현과 추적 자체가 어려워집니다.
- 취약점 스캔을 CI에 붙여 주기적으로 돌립니다. 사람이 기억해서 확인하는 방식은 유지되지 않습니다.
- 알림이 오면 패키지 이름만 보지 말고 의존 경로를 함께 기록합니다. 나중에 같은 패키지가 다시 문제를 일으킬 때 판단이 빨라집니다.
- 자동 업데이트 봇의 제안 목록을 그대로 신뢰하지 않습니다. 목록에 없다는 사실이 안전하다는 뜻은 아닙니다.
- 새 패키지를 추가할 때 유지보수 상태와 의존성 규모를 함께 봅니다. 의존성이 많다는 것은 내가 관리하지 않는 코드가 늘어난다는 뜻입니다.
- 직접 의존성뿐 아니라 전이 의존성의 버전을 고정할 수 있는 수단(오버라이드, 해석 규칙 등)을 프로젝트 규칙으로 정해 둡니다.
- 사내 도구나 에이전트를 쓴다면, 그것이 어떤 범위를 검사하는지 문서로 남깁니다. 도구의 검사 범위를 아는 것이 도구를 믿는 조건입니다.
내 코드가 아닌 곳에서 시작된 취약점은 앞으로도 계속 내 저장소에 도착할 것입니다. 중요한 것은 그 경고를 무시하지도, 내 코드 탓으로 오해하지도 않는 것입니다. 경로를 확인하는 습관 하나가 판단의 출발점이 됩니다.
자주 묻는 질문
Q. Hono를 직접 설치한 적이 없는데 왜 취약점 알림이 뜨나요?
A. 내가 추가한 패키지가 다른 패키지에 의존하고, 그 패키지가 다시 Hono에 의존하는 경우가 있습니다. 이때 취약점 대상은 Hono지만 유입 경로의 시작점은 내가 직접 고른 패키지이므로, 매니페스트만 봐서는 알 수 없습니다.
Q. Dependabot이 보안 패치를 올렸는데 왜 이 취약점은 빠져 있었나요?
A. 원문에 따르면 보안 패치 14개가 한 번에 올라왔지만 그 목록에 Hono는 없었습니다. 업데이트 봇은 보통 내가 관리하는 매니페스트를 기준으로 제안하므로, 깊은 곳의 전이 의존성은 의존성 트리 조회나 잠금 파일 기반 스캔으로 따로 확인해야 합니다.
Q. 내 코드에 문제가 없어도 공급망 사고의 영향을 받을 수 있나요?
A. 가능합니다. 원문에서 언급된 axios, TanStack 관련 사례도 당사자가 직접 작성한 코드가 아니라 의존성 때문에 생긴 일로 설명됩니다. 직접 쓰지 않은 패키지라도 의존 관계로 연결되어 있으면 같은 영향을 받을 수 있습니다.



댓글 0개