NSA가 만든 오픈소스 도구 — Ghidra 정리
← 목록으로 돌아가기
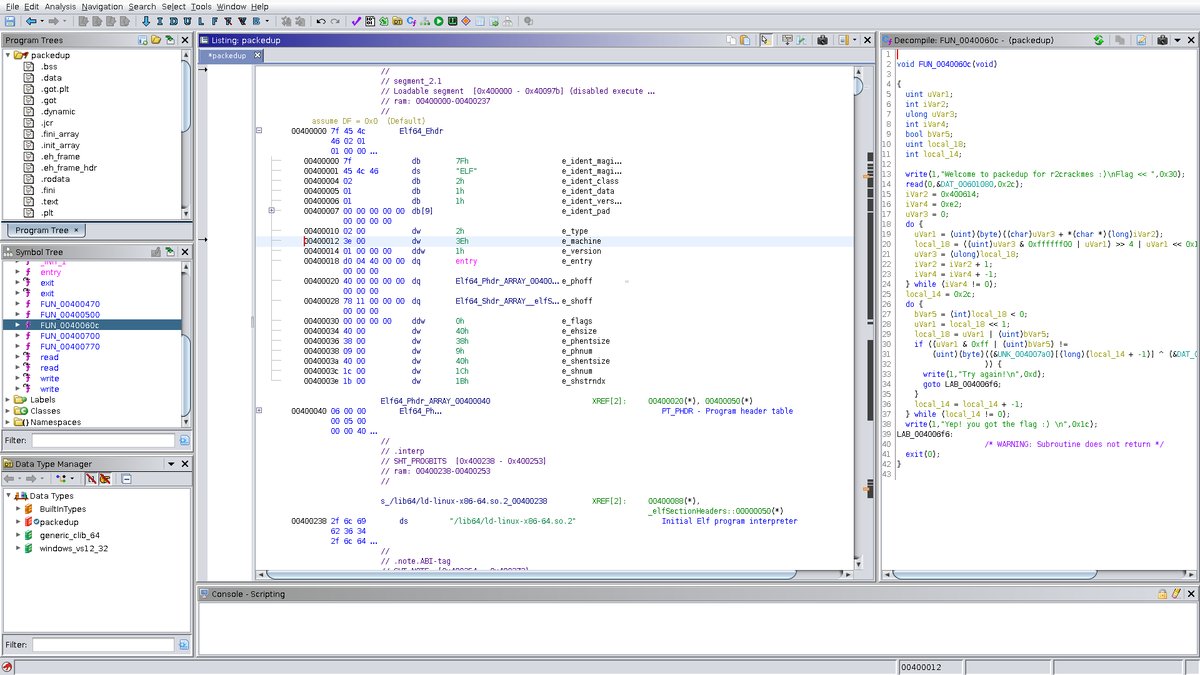
Ghidra 실제 화면 — 왼쪽이 디스어셈블된 어셈블리, 오른쪽이 디컴파일된 C 의사코드
안녕하세요. 야금야금입니다.
"NSA가 만든 도구가 무료로 풀려 있다고?", "소스코드 없이 실행파일을 뜯어볼 수 있다던데" — 보안·개발 쪽에서 유명한 도구 Ghidra를 정리합니다.
📌 한눈에 보는 요약
✔️ Ghidra — NSA가 개발한 오픈소스 리버스엔지니어링 도구
✔️ 소스코드 없이 실행파일 분석 — 함수·어셈블리 추적
✔️ GitHub에 무료 공개
✔️ Ghidra — NSA가 개발한 오픈소스 리버스엔지니어링 도구
✔️ 소스코드 없이 실행파일 분석 — 함수·어셈블리 추적
✔️ GitHub에 무료 공개
STEP 0
실행파일을 거꾸로 뜯는다
소스코드가 없어도 내부가 보입니다
1리버스엔지니어링이 하는 일
컴파일된 바이너리를 분석해 구조를 복원합니다
프로그램을 빌드하면 소스는 사라지고 기계어 바이너리만 남습니다. Ghidra는 이 실행파일을 뜯어서 함수를 찾고, 어셈블리를 분석하고, 코드가 어떻게 동작하는지 거꾸로 추적하게 해줍니다.
STEP 1
Ghidra로 할 수 있는 것
분석 목적은 다양합니다
2주요 용도 — 보안·학습·분석
악성코드 분석부터 프로그램 구조 학습까지
① 실행파일의 함수 목록·흐름 분석 → ② 어셈블리→C 같은 고수준 코드로 디컴파일 → ③ 취약점·악성코드 분석, 내 프로그램 구조 확인.
실행파일 넣기exe·bin→자동 분석함수·흐름 추출→디컴파일 뷰읽기 쉬운 코드
STEP 2
알아둘 것 — 쓰임과 한계
결론부터 말씀드리면 도구는 중립입니다
3주의점 세 가지
강력한 도구인 만큼 책임이 따릅니다
① 권한 있는 대상만 — 타인의 프로그램 무단 분석·수정 배포는 법적 문제가 될 수 있습니다.
② 배경지식 필요 — 어셈블리·메모리 기초가 있어야 결과를 읽습니다.
③ 오픈소스임 — 도구 자체는 합법적으로 공개된 겁니다.
💡 개인에게 주는 시사점
보안·저수준 이해에 관심 있다면 무료로 최고 수준의 도구를 쓸 수 있습니다 — 내가 만든 실행파일부터 뜯어보는 게 가장 안전한 시작입니다.
자주 묻는 질문
Q. Ghidra가 뭔가요?
A. NSA가 공개한 오픈소스 리버스엔지니어링 도구입니다.
Q. 소스코드 없이 되나요?
A. 네. 실행파일을 거꾸로 분석합니다.
Q. 합법인가요?
A. 도구는 합법 공개지만, 분석 대상의 권한은 별도입니다.
마무리
오늘은 NSA가 공개한 리버스엔지니어링 도구 Ghidra를 정리했습니다.
내 프로그램 실행파일부터 뜯어보세요 — 공짜로 보는 고급 수업입니다.
댓글 0개